Записки админа
24 January 2018 10:58
🔎 Virusgotal.
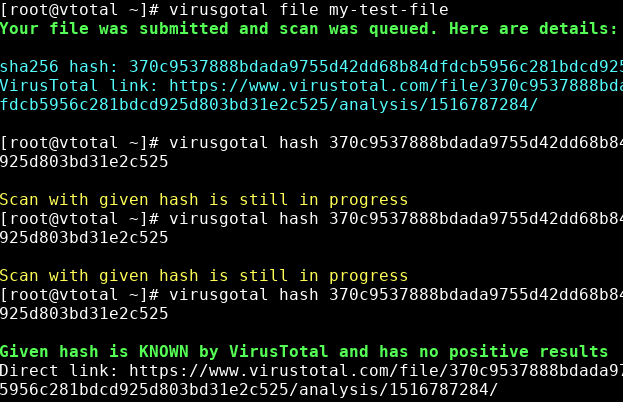
Кроссплатформенная cli обёртка для работы с Virustotal. На самом деле удобная штука, когда тебе надо быстро проверить какой-то файл, отправив его на анализ прямо с сервера. Спасибо за фидбек. 🙂
📗 Открыть на сайте
#фидбечат #virustotal #security
Читать полностью…
Записки админа
23 January 2018 10:16
И вот ещё занятный репозиторий, который содержит необходимый набор конфигов и сценариев Ansible для быстрого разворота персонального IPSEC VPN'а на популярных облачных платформах - DigitalOcean, Amazon EC2, Azure, Google Cloud или, при необходимости, на собственном сервере.
https://github.com/trailofbits/algo
#vpn #ipsec #algo
Читать полностью…
Записки админа
22 January 2018 18:58
Те кто со мной более-менее часто переписываются, знают что я IT'шное сообщество в Telegram называю, этакой уютной деревней, где очень часто одни и те же люди пересекаются в разных тематических чатах и группах. Толковый чат по безопасности в Linux у нас имеется, большой чат с вопросами-ответами по Linux системам тоже, есть несколько среднего размера чатов, и есть небольшие уютненькие группы, где обсуждается что-то тематическое. Своего чата я не завожу принципиально, но о других периодически рассказываю, когда сам их встречаю, или когда их админы выходят на меня. Сегодня как раз такой случай, камрады.
Всех спешу познакомить с чатом @ - не большой, дружелюбный, достаточно отзывчивый. Создан для системных администраторов, обсуждаются разные вопросы (серверные решения, интеграция, всё вот это вот), чаще связанные с телефонией. Так что, если кому-то близки такие вещи как FreePBX, Asterisk, CUCM, ну или кому-то просто хочется очередного чатика для общения - загляните в @ на огонёк обязательно.
#рекомендация
Читать полностью…
Записки админа
22 January 2018 08:51
📑 Snoopy.
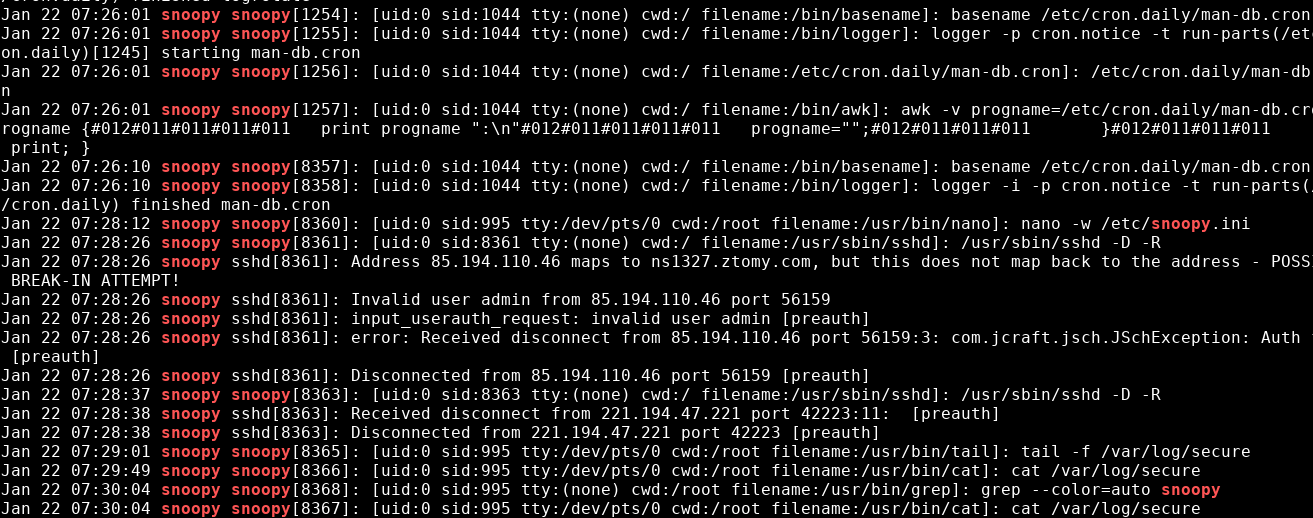
Несколько слов о snoopy - библиотеке, с помощью которой мы можем писать в syslog все выполненные на сервере команды. Пишется и сама команда, и аргументы, что порой, при анализе, бывает очень нужно и удобно.
📗 Открыть на сайте
#snoopy #logs
Читать полностью…
Записки админа
19 January 2018 12:34
Тот случай, когда ты пост написал, подготовил его для канала, опубликовал... А ссылку поставить забыл... И понял это только через полтора часа... 🤦🏻♂️
О Bashdb заметка здесь: https://sysadmin.pm/bashdb/
Всем хороших выходных, камрады, что бы без вот таких вот мелких упущений. 🙂
#фидбечат #bash #bashdb
Читать полностью…
Записки админа
18 January 2018 09:34
В коллекцию ссылок, вдруг кого-то так же заинтересует:
http://www.makelinux.net/kernel_map/
Это интерактивная карта Linux ядра. Что с чем связано, что к чему относится и всё вот это вот.
#kernel
Читать полностью…
Записки админа
17 January 2018 07:26
🐳 DigitalOcean.
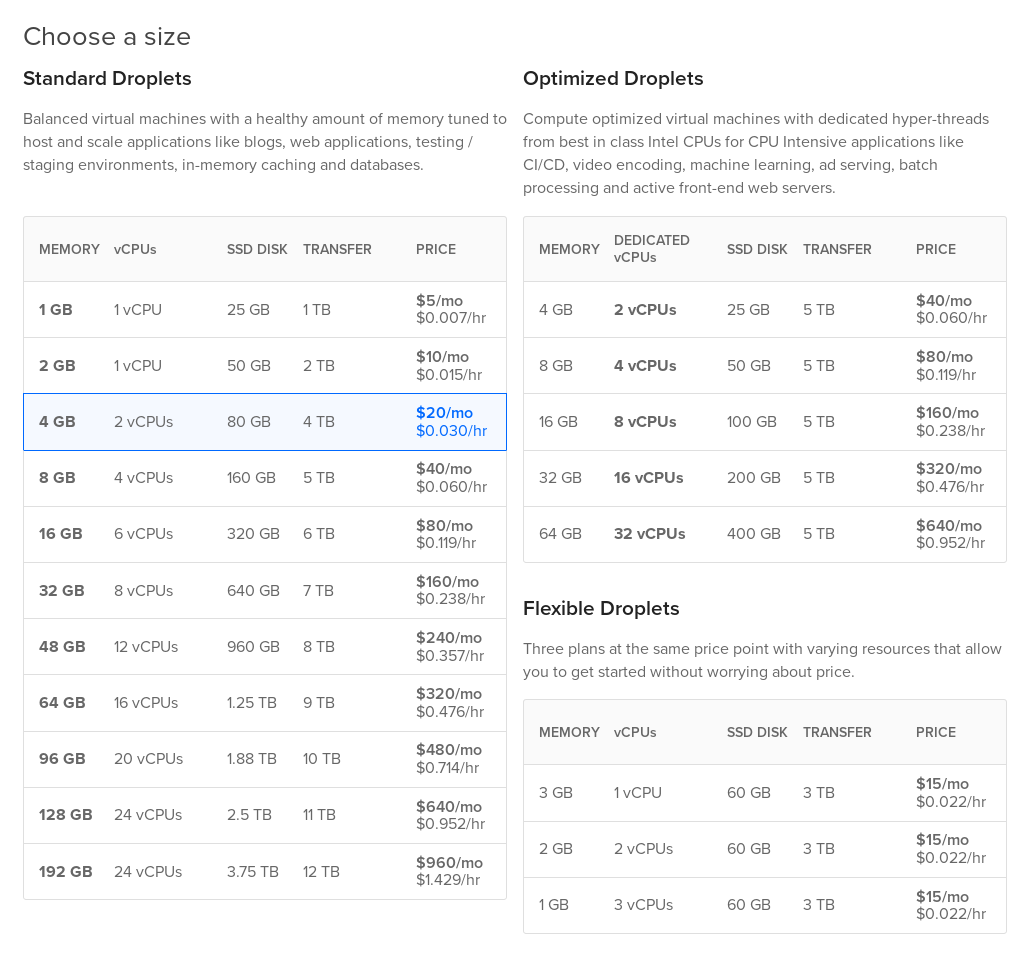
DigitalOcean снизил цены и пересмотрел некоторые свои тарифы. Ценник всё ещё выше чем в среднем по рынку, но для всех, кому нужно срочно и быстро мощный сервер на пол часика потестировать что-то, и для всех кому просто бложек разместить на достаточно надёжной платформе, всё стало ещё вкуснее. Сам я с DO работаю достаточно давно, впечатления от работы положительные.
Вот вам рефералочка, на случай если решите попробовать:
https://m.do.co/c/f5fc7b0a963d
#digitalocean
Читать полностью…
Записки админа
15 January 2018 10:08
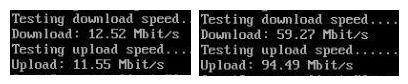
Вчера поставили задачку - увеличить производительность OpenVPN сервера. Как следствие, появилась заметка об увеличении буфера, с разбором, почему для повышения скорости работы нужно его увеличить.
📗 Открыть на сайте
#openvpn
Читать полностью…
Записки админа
12 January 2018 14:59
К слову, история получила продолжение.
https://community.letsencrypt.org/t/2018-01-09-issue-with-tls-sni-01-and-shared-hosting-infrastructure/49996/5
Для начала, Let's Encrypt раскрыли информацию об уязвимости в методе проверки. Ей были подвержены хосты, на которых совпадали два условия:
- В рамках одного IP адреса размещается большое количество доменов.
- На хостинге доступна загрузка сертификата для произвольного домена без подтверждения прав на него.
Что происходило дальше, думаю, вполне понятно - злоумышленник, воспользовавшись подтверждением TLS-SNI-01 мог получить сертификат для домена, контроля над которым он не имеет. Для части провайдеров, у которых описанных выше проблем нет, TLS-SNI-01 в работу вернули, однако для новых аккаунтов этот метод отключен. Актуальная информация и некоторые итоги по инциденту собраны в отдельном посте:
https://community.letsencrypt.org/t/2018-01-11-update-regarding-acme-tls-sni-and-shared-hosting-infrastructure/50188
А вот здесь, разработчики certbot'а приглашают всех к участию в тестировании новой версии утилиты:
https://community.letsencrypt.org/t/help-test-certbot-apache-and-nginx-fixes-for-tls-sni-01-outage/50207
Обязательно загляните, если certbot'ом пользуетесь и LE в работе используете.
#letsencrypt #certbot #security
Читать полностью…
Записки админа
12 January 2018 13:01
На неделе прислали пару занятных фидбеков. 🙂
Первый - стрелялка, написана на bash, запускается в консоли и поддерживет режим для двух игроков. https://github.com/vaniacer/piu-piu-SH
#фидбечат
Читать полностью…
Записки админа
11 January 2018 08:56
ModSecurity 3 Nginx quick start guide.
Куда более подробный разбор модсека для Nginx, чем делал я. Обязательно познакомьтесь с книгой, если вопрос настройки WAF для вас важен.
#книга #waf #nginx
Читать полностью…
Записки админа
09 January 2018 11:57
А ещё, небольшая заметка о том, как можно быстро заблокировать доступ пользовтелей из TOR на сервер. Не являюсь сторонником таких блокировок, но иногда ограничить доступ оттуда бывает полезно.
📗 https://sysadmin.pm/block-tor-iptables-csf/
#iptables #ipset #csf
Читать полностью…
Записки админа
07 January 2018 13:26
Камрады, когда вы в последний раз проверяли свои бекапы и убеждались в том, что они целы и работоспособны?
О, спасибо, сходил проверил! – 22
👍👍👍👍👍👍👍 35%
Проверяю часто и\или проверяет автоматика. – 19
👍👍👍👍👍👍 30%
Проверяю раз в месяц. – 17
👍👍👍👍👍 27%
Проверяю раз в неделю. – 5
👍👍 8%
👥 63 people voted so far.
Читать полностью…
Записки админа
06 January 2018 10:25
А вообще, принёс вас сегодня занятное - Dynimize, с помощью которого, по заявлению разработчиков, можно серьёзно улучшить производительность сервера БД. В заметке небольшой обзор, ссылки на подробности, графики и тесты. Продукт в бете, скорее всего станет платным, но посмотреть на него интересно.
https://sysadmin.pm/dynimize/
#dynimize #mysql #jit
Читать полностью…
Записки админа
05 January 2018 17:50
Друзья, если кто-то пользуется сервисом Mailgun, обязательно обратите внимание на сообщение от них:
http://blog.mailgun.com/mailgun-security-incident-and-important-customer-information/
С получением несанкционированного доступа к аккаунту одного из сотрудников, злоумышленником были скомпрометированы пользовательские API ключи. Утверждается, что под угрозой оказались примерно 1% пользователей, и если сервис напрямую не уведомил вас о проблеме, значит с аккаунтом всё хорошо. Рекомендации для пострадавших очевидны в данном случае - сменить API ключи и данные для SMTP доступа.
P. S. С Intel'ом, к счастью, проблема так же решается - браузеры выпустили обновления, разработчики ОС выпустили обновления и даже сам Intel, судя по всему, пообещал выпустить апдейты микрокода для большинства моделей процессоров.
Читать полностью…
Записки админа
24 January 2018 07:56
Linux Piter выложили материалы последней конференции. Есть интересные вещи, так что загляните обязательно.
Плейлист на Youtube: https://goo.gl/P2V3U9
#видео #конференции
Читать полностью…
Записки админа
23 January 2018 10:15
Сегодня будет немного Github'а, друзья. Для начала - несколько странная на мой взгляд разработка, о которой мне рассказали в одном из фидбеков:
https://github.com/Bash-it/bash-it
Bash-it - этакий фреймворк, содержащий в себе уже готовые автодополнения, алиасы и написанные функции, которые призваны облегчить жизнь системному администратору. Если решите попробовать, то обязательно сделайте бекап ~/.bash_profile и ~/.bashrc файлов перед установкой.
Возможно, кому-то подобный фреймворк консольные будни действительно облегчит, но например у меня за годы использования Linux на сервере и десктопе сформировался уже собственный список алисов, с которым, по ощущениям, работать куда удобнее чем вот с таким, готовым решением от энтузиастов.
#фидбечат #bash
Читать полностью…
Записки админа
22 January 2018 16:37
Друзья, в CentOS Web Panel v0.9.8.12, обнаружена удалённая SQL Injection уязвимость. Если кто-то этой панелью пользуется, будьте в курсе происходящего.
Подробности здесь:
https://vulners.com/vulnerlab/VULNERLAB:1833
И здесь:
https://www.vulnerability-lab.com/get_content.php?id=1833
#centoswebpanel #security #centos
Читать полностью…
Записки админа
19 January 2018 13:09
📧 Между делом сообщают - IP Google в очередной раз оказался в листинге SORBS, и к сожалению, те почтовые серверы, которые этот dnsbl используют у себя, часть почты от Gmail могут отфильтровать. Проблема, скорее всего, временная, затрагивет далеко не всех. Случается такое уже не в первый раз, и решится, я думаю, быстро.
Владельцы почтовых серверов, которые с эффектом от листинга уже столкнулись, могут добавить IP Google в белый список. IP можно взять здесь:
https://support.google.com/a/answer/27642?hl=en
#фидбечат #sorbs #google
Читать полностью…
Записки админа
19 January 2018 11:09
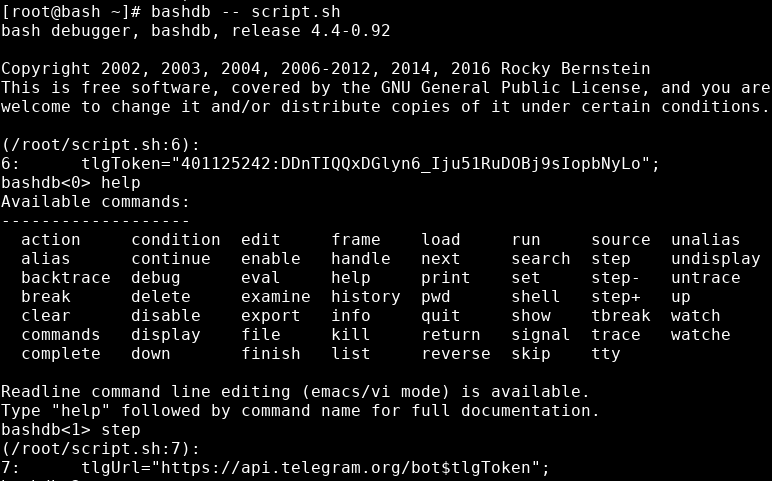
💻 Bashdb.
Bashdb - дебаггер для bash скриптов. Задачка по дебагу оных не часто встречается, но если столкнулись с ней, на bashdb стоит обратить внимание.
#фидбечат #bash #bashdb
Читать полностью…
Записки админа
17 January 2018 07:38
📚 Книги.
А ещё, обнаружился занятный ресурс, на котором бесплатно, без регистрации и смс, для загрузки доступны книги по программированию, разработке, администрированию и т. п.:
http://goalkicker.com
Материал подготовлен ребятами из Stack Overflow Documentation, выглядит относительно свежим, вёрстка приятная, читается легко. Загляните обязательно, думаю что-то полезное для себя найдёте.
#книга
Читать полностью…
Записки админа
16 January 2018 12:31
👨🏻💻 GoAccess.
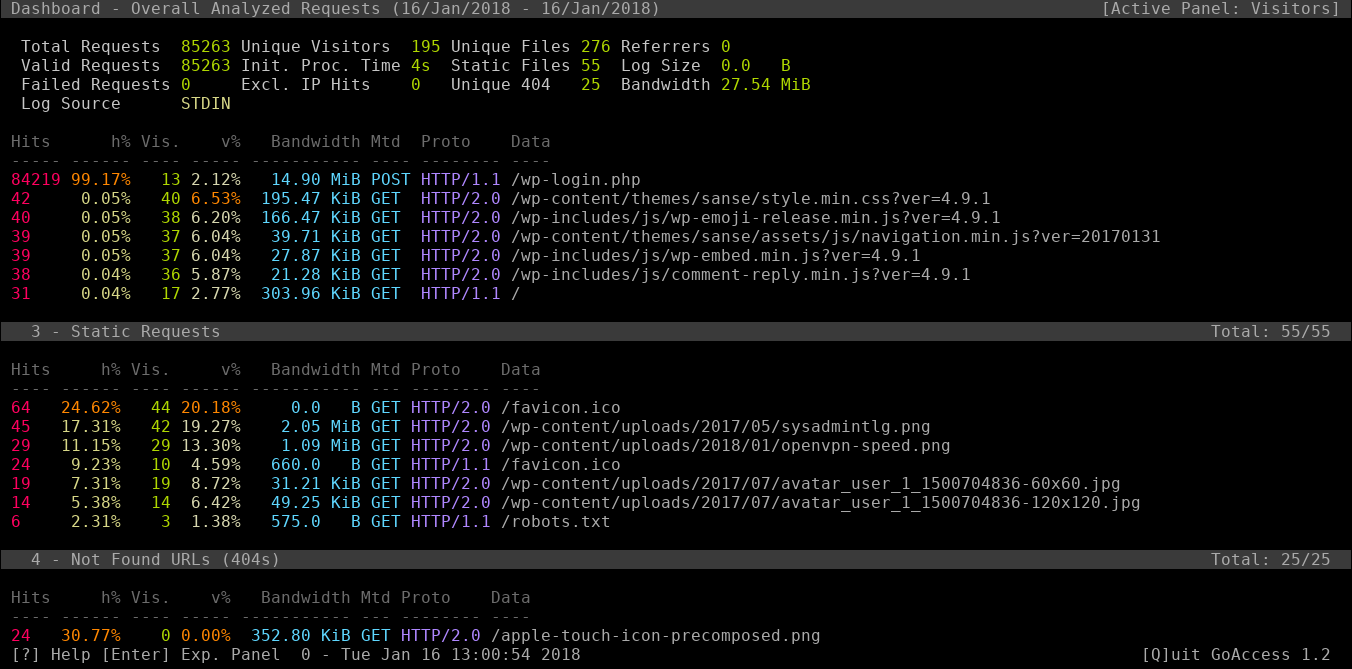
Смотрим на анализатор логов GoAccess. Из приятного - работает прямо в терминале, умеет обрабатывать информацию из пайплайна, работает с логом в реальном времени, обрабатывает несколько логов одновременно и имеет ещё несколько приятных функций.
📗 Открыть на сайте
#goaccess #logs
Читать полностью…
Записки админа
13 January 2018 11:44
Начали год с уязвимостей, так и продолжаем, они, судя по всему, стали уже неотъемлимой частью этого канала.
В Glibc обнаружена уязвимость, используя которую злоумышленник может повысить свои привелегии в системе. Подробности доступны по ссылкам:
https://www.halfdog.net/Security/2017/LibcRealpathBufferUnderflow/
http://www.openwall.com/lists/oss-security/2018/01/11/5
Обязательно проследите за выпуском обновлений для вашего дистрибутива.
#security #glibc
Читать полностью…
Записки админа
12 January 2018 13:01
Второй - книга о готовке для гиков от OReilly.
Cooking for Geeks Real Science.
Забирайте, если интересно, возможно, что-то новое для себя узнаете. 🙂
#фидбечат #книга
Читать полностью…
Записки админа
11 January 2018 09:24
И вот ещё небольшая заметка об установке grsecurity ядра в Debian с помощью специального скрипта.
📗 https://sysadmin.pm/debian-grsecurity/
#debian #grsecurity
Читать полностью…
Записки админа
10 January 2018 10:34
На HN появился занятный тред об уязвимости в сервисе Let's Encrypt, из-за которой сервису пришлось отключить способ проверки владения доменом с помощью TLS-SNI-01. Альтернативные методы (http и dns) продолжают работать в обычном режиме. Подробностей в блоге, твиттере или ещё где-то, где LE обычно публикует сообщения, пока что нет.
Тред на HN:
https://news.ycombinator.com/item?id=16112894
status.io:
https://letsencrypt.status.io/pages/incident/55957a99e800baa4470002da/5a55777ed9a9c1024c00b241
OpenNET:
http://www.opennet.ru/opennews/art.shtml?num=47882
#security #ssl #letsencrypt
Читать полностью…
Записки админа
09 January 2018 11:57
Ни дня без новости об уязвимостях в процессорах. Вот здесь OVH собирает информацию о популярных ОС и о готовности патчей для них. Возможно кому-то будет интересно последить за процессом:
https://docs.ovh.com/fr/dedicated/meltdown-spectre-kernel-update-per-operating-system/
#security #spectre #meltdown
Читать полностью…
Записки админа
07 January 2018 10:53
Альтернативный, и надо заметить, удачный UI для CloudStack. Возьмите на заметку, в случае если с этой платформой работаете или работать планируете.
https://github.com/bwsw/cloudstack-ui
#сloudstack
Читать полностью…
Записки админа
06 January 2018 10:25
Ещё немного о процессорах и уязвимостях в них, из того, за чем слежу я во всей этой суете...
- В AMD так же нашли дыру в аппаратно изолированном исполняемом окружении:
https://goo.gl/kY2uU3
- Разработчики CloudLinux над проблемой так же активно работают:
https://goo.gl/KcjTH7
- На форуме OpenVZ человеку надоело ждать, он сходил, пропатчил и поделился всем необходимым:
https://goo.gl/hhNW8J
Читать полностью…
Записки админа
04 January 2018 11:49
👾 Нет, ну а что - отлично же год начали, разве нет? Тему уже обсудили во всех тематических и даже околотематических чатах, разобрали на соответствующих ресурсах и в конференциях, так что в очередной раз дублировать информацию не стану. Если кто-то ещё (нет ну вдруг) не в курсе - то были обнародованы данные по двум серьёзным проблемам в процессорах Intel и ARM64.
Много информации по этому поводу собрано и структурировано на OpenNET:
https://www.opennet.ru/opennews/art.shtml?num=47849
Здесь непосредственно об уязвимостях:
https://www.opennet.ru/opennews/art.shtml?num=47856
На Информация опасносте очень неплохо осветили проблему, начиная с этого поста и ниже:
/channel/alexmakus/1568
Technologique так же прошёлся по вопросу, начиная с этого поста и ниже:
/channel/technologique/1223
Обозначенные выше посты полны дополнительной информации и ссылок на различные источники, так что если ещё не ознакомились, сделать это стот обязательно. Равно как и установить обновления на сервер, а после не забыть проверить производительность работы с новым ядром. К сожалению, кто-то может быть неприятно удивлён. Если у кого-то на руках будут живые результаты сравнения производительности до и после обновления - пишите, будет интересно посмотреть на них и поделиться со всеми.
P. S. Нашлась тут в загашниках одна картинка... Подправил её немного.
Читать полностью…


 12612